你给 AI 开了多少门,自己未必说得清。等到有一天它把一份不该看的表发出去,才发现门一直开着。
说个最常见的。为了让 AI 能查客户信息,技术给它开了个账号,顺手把全公司通讯录和全部合同的读取权限一起给了,理由是「以后可能用得上」。半年后做检查,这个账号能看的东西比销售总监还多,而且没人记得是谁开的、为什么开。
这事不新鲜。权限有个特点:开的时候一分钟,收的时候要开会。它不会自己变窄,只会一层层往上加。
更麻烦的是,AI 和人的权限风险不一样。人看一眼合同最多是好奇;AI 读一遍,可能顺手生成摘要发出去。它的动作批量、自动、不犹豫,一旦越界,规模也跟着放大。
权限不会自己收紧,只会一层层加上去。
这篇讲权限巡检这个岗位:它查什么、四步怎么走,以及哪三句话它不该下结论。
01 · THE JOB
它不发权限,它把「实际能碰到的」和「应该碰到的」摆在一起
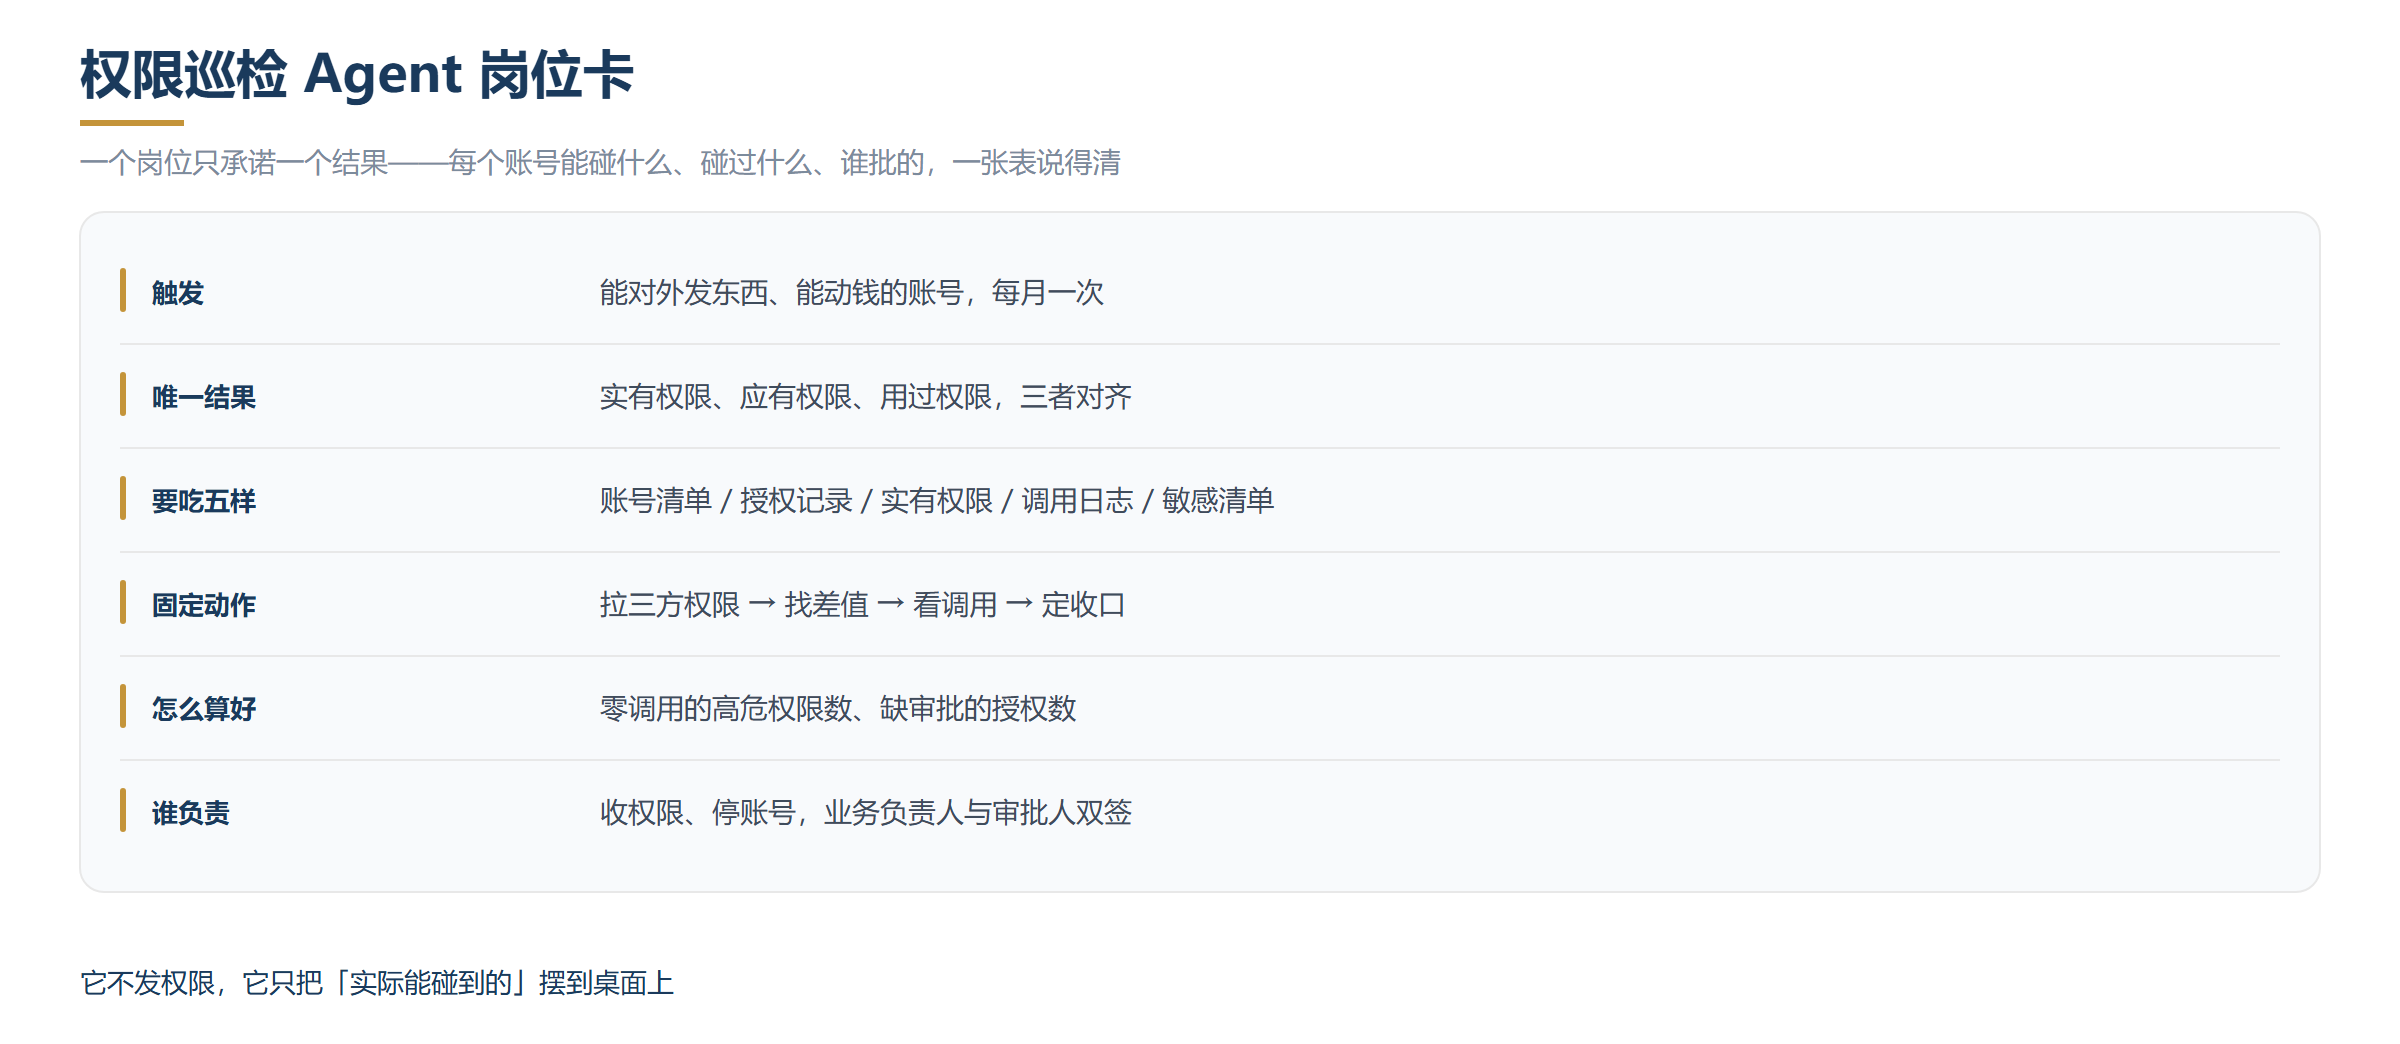
边界先划死。它不开账号、不改配置、不判断谁该有什么权限。它只做一件事:把三份东西放到一张表上对齐——申请时写的权限、系统里现在生效的权限、日志里真正调用过的权限。
权限管理的核心不是最小化,是每一个权限都能说清为什么。
唯一结果:每个 AI 账号能碰什么、碰过什么、谁批的,一张表说得清。说不清的,就是这次巡检要找出来的东西。
为什么必须单独设岗?因为开权限的人和查权限的人如果是同一个,检查就会变成自我确认。他不会觉得自己开错了,只会觉得「当时确实需要」。
02 · INPUTS
喂它五样,第三样最容易糊弄
五类材料。其中两份都叫权限,但不是一回事,必须分开拿。
| 要喂什么 | 具体指什么 | 没喂会怎样 |
|---|---|---|
| 账号清单 | 有哪些 AI 账号、归哪个业务、谁申请的 | 不知道要查谁,漏掉长期没人管的 |
| 授权记录 | 每次开权限的时间、理由、审批人 | 查到宽权限也说不清是谁批的 |
| 实有权限 | 系统里当前真正生效的权限 | 只看申请表,等于查了个假账 |
| 调用日志 | 读过哪些表、调过哪些接口、执行过什么动作 | 分不清哪些权限是风险、哪些是必需 |
| 敏感清单 | 不能外流、不能批量导出的数据范围 | 不知道该重点盯哪儿 |
第三样是关键,也最容易糊弄。申请表上写的和系统里生效的,经常不是一回事:有的是历史遗留,有的是临时授权忘了收,有的是从上级目录继承下来的——申请的时候没人注意,生效之后也没人再看。
第四样能救命。权限宽不宽是一回事,有没有被用过是另一回事。一个从来没被调用过的写权限、导出权限,就是纯风险、零收益,应该排在最前面收掉。反过来,调用频繁但审批记录缺失的,风险是另一种——业务真的在用,只是没人给它一个说法。
硬纪律:只认系统里的实有权限。申请单上写了不算,口头说过更不算。
03 · PROCESS
四步走,第三步决定先收哪一个
四步:拉三方权限、找差值、看调用、定收口。
第一步拉三方权限。申请清单、系统实际、日志实际,三份放一张表上,一个账号一行。纯体力活,做不扎实后面全是空谈。
第二步找差值。差值只有两种:多给的,申请没写但实际有;少给的,申请写了但没生效。前者是风险,后者是故障——看着像小事,其实业务可能一直在用错的数据干活。
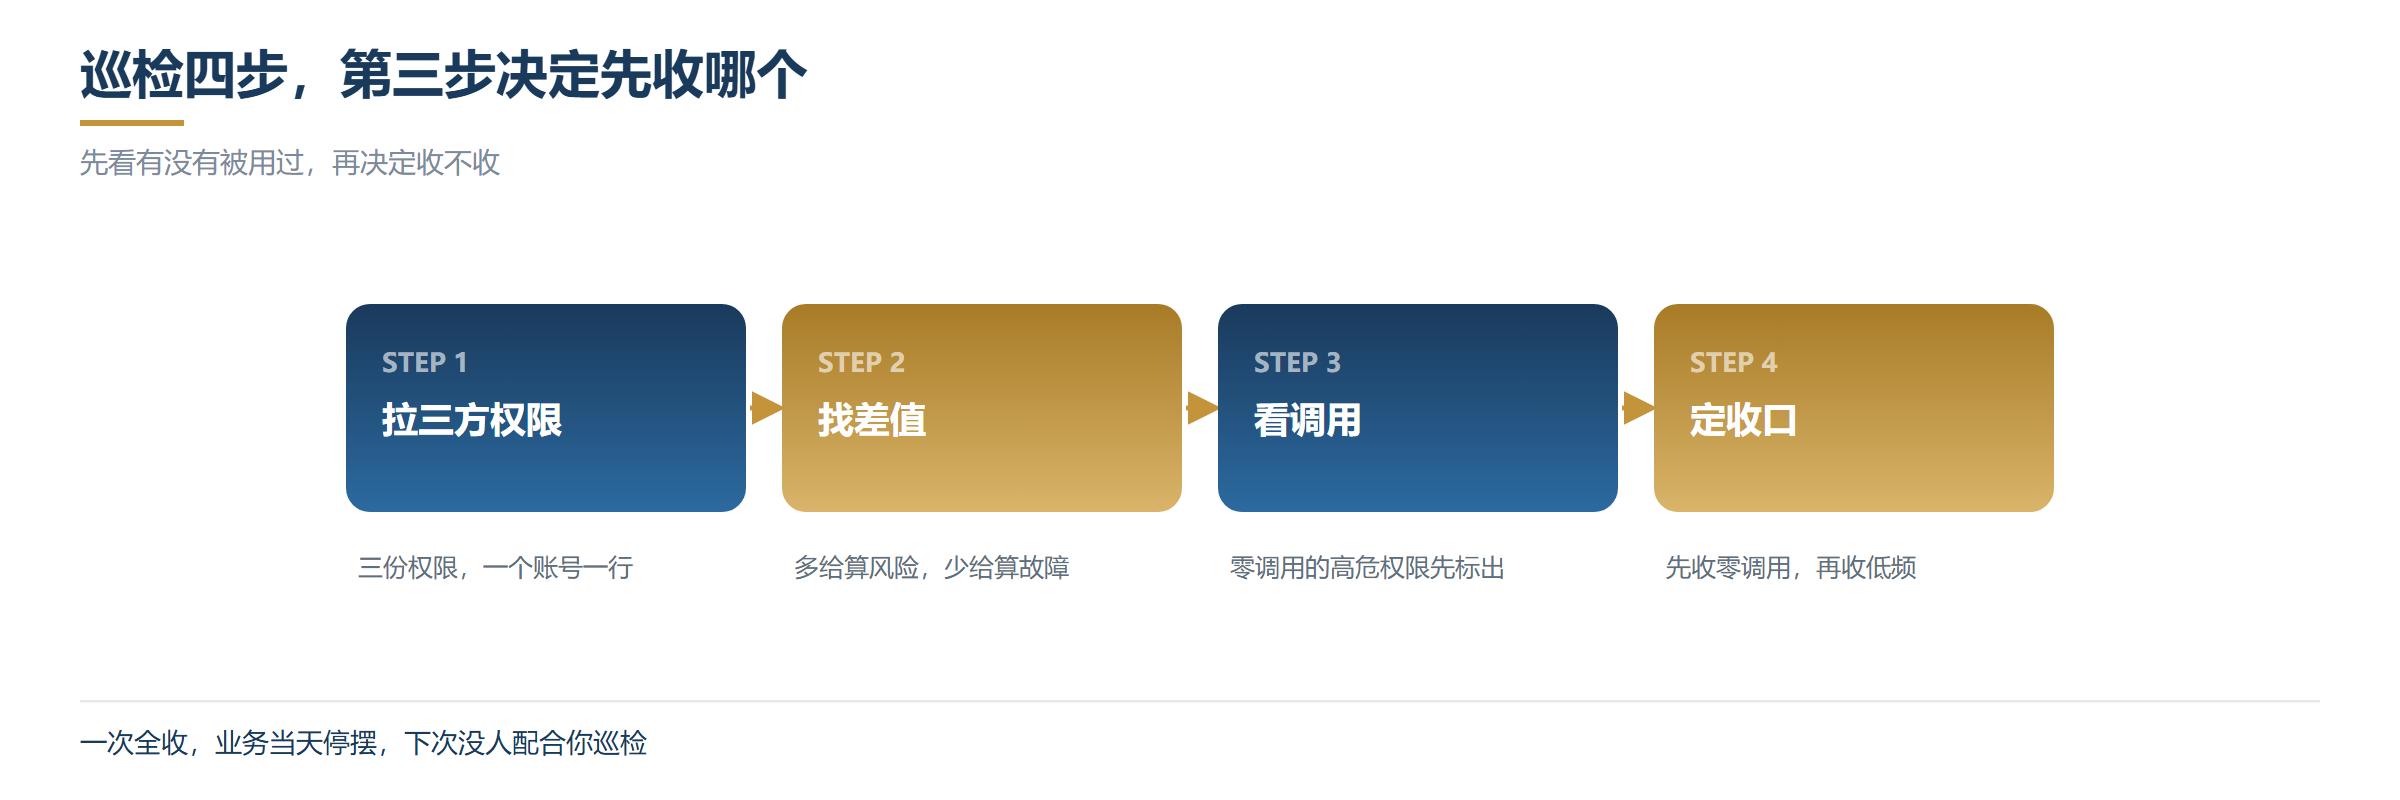
第三步看调用。每个权限对上调用次数,分三档:零调用、低频、高频。零调用的高危权限标「建议收回」;高频但缺审批的标「补审批」;高频且有审批的,写清用途,这轮不动。
第四步定收口,节奏比力度重要。先收零调用的,再收低频的,最后才动在用的。一次全收,业务当天就停摆,下次没人配合——这是最常见的死法。
巡检频率按风险定,不要一刀切:能对外发东西、能动钱的账号一个月一次;只读类的三个月一次。每次出一张表,跟上一次比,重点看新增了哪些权限、谁批的。新增项永远比存量项更值得看:存量是历史,新增是正在发生的事。
04 · PROMPT
可以直接抄的提示词
这段直接复制去用。留意第六条——不许自己改权限。这条不写死,它很可能「顺手」把一个它认为多余的权限关掉,然后业务在第二天早上发现跑不动了。
PROMPT · 可直接复制
角色:Agent 权限巡检岗 唯一业务结果:每个账号的实有权限、应有权限、用过权限,三者对齐 触发条件:高危账号每月一次,只读类每季度一次 可用输入:账号清单、授权记录、实有权限、调用日志、敏感清单 执行链:拉三方权限 → 找差值 → 看调用 → 定收口 工作纪律: 1. 先出账号总表:归属业务、申请人、开通时间、当前状态; 2. 每条权限必须标注来源:申请授予、目录继承、临时开通、来源不明; 3. 差值分两类列出:多给的、少给的,各附影响说明; 4. 调用次数分零调用、低频、高频三档,并标出是否触及敏感清单; 5. 每个建议都写清依据,不许只写「建议收回」; 6. 不许执行任何权限变更,只出建议; 7. 涉及停用账号、对外数据范围,立即停止并交业务负责人与审批人。 请输出:账号总表 → 权限三栏对照 → 多给清单 → 少给清单 → 调用分档 → 收口建议 → 待确认项。 本次材料:〔账号清单、授权记录、实有权限、调用日志、敏感清单〕
05 · CHECKLIST
第一轮跑完,先看这五样在不在
✓ 账号总表齐全,包含已经没人记得的休眠账号
✓ 每条权限都标了来源,来源不明的单独成列
✓ 多给和少给分开列,没有混在一张清单里
✓ 零调用的高危权限单独标出,并写了建议动作
✓ 写明了这一轮收哪几个、谁批、什么时候生效
第一条最容易被跳过。休眠账号最典型:没人用、没人管、没人记得,但门一直开着。巡检时先按「最近三个月有没有调用」筛一遍,筛出来的单独处理。
06 · BOUNDARY
三句话,它不该下结论
它能把权限摆清楚,但下面三句话得由人来判断。
| 控制项 | 最低要求 | 不达标怎么办 |
|---|---|---|
| 开始时 | 账号清单与敏感清单齐 | 退回,并列出缺哪一类账号 |
| 执行中 | 每条结论能指回日志或授权记录 | 标为待核,不写成定论 |
| 收口时 | 收回与停用双签确认 | 只出建议,不执行变更 |
| 碰到数据 | 对外数据范围由业务负责人定 | 停止输出,交回给人 |
第一句:「这个权限没必要,收掉吧。」它可以提建议,收回要业务负责人和审批人双签。原因很实在:它看到的是一段时间的调用记录,看不到下个季度的业务安排。
第二句:「这个账号有风险,停用。」停用等于业务中断,必须走变更流程。合理的顺序是:先限权、观察一周、确认没人喊,再谈停用。
第三句:「日志里没调用过,说明不重要。」零调用只说明「这段时间没用」,不说明「以后不用」。季度结算、年底对账这类权限,一年只用几次,但缺了就是硬伤。所以零调用只能作为建议依据,不能当成结论。
说到底,权限这件事最难的不是技术,是习惯。开权限的时候顺手写一句为什么,半年后巡检能省一半力气。它负责把门数清楚,你负责决定哪几扇该锁上。
这套岗位卡的写法,我们是按「诊断—选岗—试运行—验收」四步落地的。
先查一件事就够:把所有 AI 账号列出来,标上「最近三个月调用了没有」。标完你会发现,至少有一个账号谁也叫不出它的用途。从它开始查,问三句——谁开的、给谁用的、还要不要。三句问不出来,就先限权。
挑一场,补上今年最缺的那块 —— 长三角开班,可预约试听
国际市场开拓与商务实战
11月10日 · 职场素养 · 上海 | ¥5000/人
应用AI快速解决复杂品质问题
11月10日 · 数字化 · 嘉兴 | ¥4800/人
金牌班组长全技能提升
11月10日 · 管理技能 · 苏州 | ¥4000/人
高屋建瓴和脚踏实地:AI落地的自上而下和自下而上
11月10日 · 数字化 · 上海 | ¥4800/人
WOW!客户服务与投诉应对技巧
11月11日 · 职场素养 · 上海 | ¥4800/人
ISO 9001 质量管理体系标准理解、实施及内审员培训
11月11日 · 质量体系 · 上海 | ¥2000/人
完整排期与课纲,见 课程中心 →|咨询:15851577470 李老师